Site WordPress piraté ou en panne ?
Nous le remettons en état, refermons la porte par laquelle on est entré, et faisons lever l'avertissement de Google. Le prix est connu avant de commencer.
dès 490 € HTForfait pour un site vitrine, connu avant de commencer.
- Rappel sous un jour ouvré, du lundi au vendredi.
- Compris : nettoyage, faille refermée, Google prévenu, trente jours de surveillance.
- Accès à l'hébergement et à l'administration, demandés après l'appel.
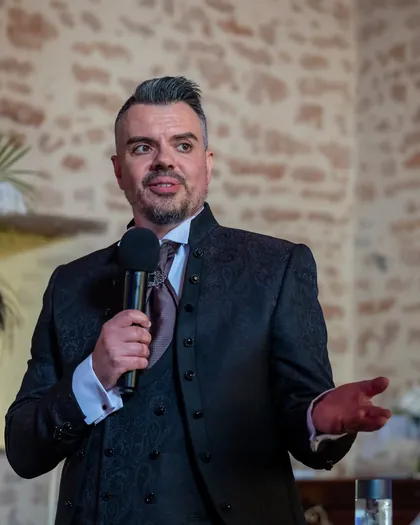
Anthony Paré, fondateur d'Akyana et développeur depuis 2004, suit votre dossier du premier appel au rapport. Il administre aussi les serveurs qui hébergent nos sites : du site au serveur, les mêmes mains.
Plutôt au téléphone ? 02 52 43 10 45, du lundi au vendredi de 9 h à 18 h.
Forfait connu avant de commencer, dès 490 € HT. Rappel sous un jour ouvré.
Pas de panne, juste un doute ? Faites examiner votre site, gratuitement.
Ce que vous voyez, et ce que ça veut dire.
Un site piraté se découvre rarement de l'intérieur. C'est Google, un client ou votre hébergeur qui vous le dit. Un seul de ces signes suffit pour nous appeler.
- votre adresse, signalée
- l'écran rouge de Google
- des titres en japonais
- des pages pas à vous
- la mention de Google
- L'écran rouge de Google, ou l'avertissement du navigateur avant votre site : Google l'a inscrit sur sa liste des sites dangereux.
- Des pages qui ne sont pas à vous dans les résultats de Google, en japonais ou pour des produits que vous ne vendez pas : elles ont été ajoutées à votre site.
- Une redirection : on tape votre adresse, on arrive ailleurs, parfois seulement depuis un téléphone ou depuis Google.
- Une page blanche ou « Il y a eu une erreur critique sur ce site » : piratage, ou simple panne après une mise à jour. On le saura au diagnostic.
- Un courriel de votre hébergeur qui signale des envois de spam ou suspend le site : il a vu quelque chose avant vous.
- L'accès perdu à l'administration, ou un utilisateur que vous n'avez jamais créé.
En attendant notre appel.
Ce que vous pouvez faire tout de suite, et ce qu'il vaut mieux ne pas faire.
Tout de suite
- Changez le mot de passe de votre hébergement et celui de l'administration du site.
- Prévenez votre hébergeur : il voit souvent des choses que vous ne voyez pas.
- Gardez une copie du site tel qu'il est, si vous savez le faire : elle nous servira.
- Notez quand et comment vous l'avez découvert, et ce qui a changé récemment sur le site.
Surtout pas
- Ne supprimez rien : les fichiers ajoutés nous disent par où le pirate est entré.
- Ne restaurez pas une sauvegarde au hasard : elle est peut-être déjà infectée, et la porte resterait ouverte.
- N'installez pas une extension « de sécurité » de plus, sur un site déjà compromis.
- Ne payez aucune rançon, ne répondez à aucun courriel qui vous en réclame une.
Nettoyer, et refermer la porte.
Retirer ce qui a été ajouté ne suffit pas : si la faille reste, le site est repiraté en quelques jours. Le forfait comprend les deux, et la demande à Google de retirer son avertissement.
Avant
Le site, tel que nous le trouvons
- votresite.fr
- wp-content/
- themes/votre-theme/functions.phpmodifié il y a 3 jours
- plugins/formulaire 2.1à jour
- plugins/galerie 1.41.9 publiée en 2024 : la porte d'entrée
- uploads/2026/09/.cache.phpajouté
- wp-includes/d'origine
- x7k2.phpajouté
- Utilisateurs : vous, admin_supportcompte inconnu
Après
Le même site, nettoyé et remis à niveau
- votresite.fr
- wp-content/
- themes/votre-theme/functions.phprestauré d'origine
- plugins/formulaire 2.1à jour
- plugins/galerie 1.9mise à jour : porte refermée
- uploads/2026/09/fichier retiré
- wp-includes/d'origine, vérifié
- x7k2.php retiré
- Utilisateurs : vousmot de passe renouvelé
Le diagnostic
Avec vos accès, nous regardons ce qui a été modifié, quand, et par où : les fichiers de WordPress, du thème et des extensions comparés à leurs versions d'origine, la base de données, les comptes utilisateurs, les tâches planifiées. Si ce n'est pas un piratage mais une panne, on vous le dit, et le dépannage se facture à l'heure.
Une copie avant tout
Le site infecté est sauvegardé tel quel avant la première correction. C'est votre pièce à conviction, et notre filet : rien de ce que nous faisons n'est irréversible.
Le nettoyage
WordPress, le thème et les extensions sont réinstallés depuis leurs sources officielles, dans les mêmes versions ou plus récentes. Les fichiers ajoutés, les portes dérobées cachées dans des fichiers légitimes, les pages de spam et les comptes inconnus sont retirés. La base de données est vérifiée.
La porte refermée
La faille d'entrée est identifiée et corrigée : extension mise à jour ou remplacée si elle n'est plus suivie, mots de passe renouvelés, comptes inutiles supprimés, accès techniques fermés. Le site repart remis à niveau, pas seulement nettoyé.
Google et votre hébergeur
Une fois le site propre, nous demandons à Google de le réexaminer pour retirer l'écran rouge et la mention sous vos résultats, et nous levons la suspension chez votre hébergeur s'il y en a une. Les pages de spam sont retirées de l'index.
Trente jours de surveillance
Vous recevez un rapport écrit : ce qui a été trouvé, par où c'est entré, ce qui a été fait. Pendant trente jours, notre outil de surveillance vérifie le site toutes les cinq minutes et nous relisons ses fichiers : si quelque chose revient, nous intervenons sans supplément.
Et après ? La maintenance mensuelle prend le relais, sans frais d'entrée : la remise à niveau est déjà faite. La maintenance en détail
Un prix connu avant de commencer.
- Site vitrine WordPress, forfait
- dès 490 € HT
- Boutique WooCommerce ou PrestaShop
- sur devis
Le forfait est fixé après le diagnostic, et il ne bouge plus : si le nettoyage révèle plus que prévu, nous vous prévenons avant de continuer. Une boutique demande de vérifier en plus les commandes et le paiement : comptez le plus souvent entre 900 et 1 500 € HT. Un site en panne sans piratage se dépanne à l'heure, 60 € HT, diagnostic compris.
Nos fourchettes de prix sont publiques, et le paiement en trois fois sans frais est possible.
Dans le forfait
- Le diagnostic et la copie du site infecté
- Le nettoyage des fichiers, de la base et des comptes
- La faille refermée, WordPress, le thème et les extensions remis à niveau
- La demande de réexamen à Google, l'échange avec votre hébergeur
- Le rapport écrit
- Trente jours de surveillance, retour compris
À part, et toujours annoncé avant : une extension payante à remplacer, un nouvel hébergement si l'actuel refuse de rouvrir le site, des contenus à recréer quand aucune sauvegarde saine n'existe.
De l'appel au site rouvert.
Tout se fait à distance, pour la Vendée comme pour le reste de la France.
-
Vous nous appelez, ou nous écrivez
Vous nous dites ce que vous voyez. Nous vous rappelons sous un jour ouvré, et nous vous disons quels accès préparer.
-
Diagnostic et prix ferme
Avec les accès, nous mesurons l'étendue : piratage ou panne, par où, depuis quand. Vous recevez le prix, et vous décidez.
-
Nettoyage et remise à niveau
Copie du site, nettoyage, faille refermée, mises à jour. Le site rouvre propre, et nous demandons à Google de le réexaminer.
-
Rapport et surveillance
Vous savez ce qui s'est passé. Pendant trente jours, nous veillons. Ensuite, la maintenance peut prendre le relais, ou non.
Vous repartez avec un rapport écrit.
Ce qui a été trouvé, par où le pirate est entré, ce qui a été fait, et jusqu'à quand nous surveillons. Il vous appartient : il sert aussi à votre hébergeur, à votre assureur, ou au prestataire qui prendra la suite.
Exemple
Rapport d'intervention
votresite.fr, site vitrine WordPress
- Trouvé
- Vingt-trois fichiers ajoutés, un fichier du thème modifié, un compte administrateur inconnu, des pages de spam indexées par Google.
- Par où
- L'extension de galerie, restée en version 1.4 : sa faille est connue et corrigée depuis 2024.
- Fait
- Fichiers nettoyés, WordPress, thème et extensions remis à niveau, mots de passe renouvelés, compte supprimé, réexamen demandé à Google.
- Suite
- Avertissement de Google levé deux jours plus tard. Surveillance pendant trente jours.
Demander un rappel Sous un jour ouvré. Plutôt tout de suite ? 02 52 43 10 45
Avis
Signés de leur nom, publiés sur Google.
Je viens de donner la gestion de mon site à cette agence et je suis vraiment très satisfait des premières semaines de travail. C'est fluide, simple et efficace. Merci pour votre réactivité.
-
Johny Fort il y a 7 mois
Je viens de changer de prestataire et je remercie le travail d'Anthony, pour son efficacité, sa rapidité et ses conseils. Le site est plus fluide pour un tarif bien inférieur aux grandes agences.
-
Laura Lih il y a 7 mois
J’ai fait appel à Anthony pour un problème avec à ma boîte mail. Intervention efficace, explications simples et beaucoup de professionnalisme. Merci beaucoup, je recommande
-
Thierry Gilgert il y a 8 mois
Une agence au Top et à l'écoute des demandes de ses clients. Les propositions faites répondent très rapidement à nos souhaits donc il y a peu de modifications à apporter et donc un gain de temps appréciable et une sérénité de travail. Je vous recommande vivement de tester leur efficacité !
-
Pauline Dedet il y a un an
Je travail avec Anthony depuis 8ans maintenant. Informaticien au top, de proximité, efficace, à l'écoute. Entretien du materiel au top, et site internet très beau. Je recommande !
Questions fréquentes.
Refaire ou non, délais, données, hébergeur : ce qu'on nous demande quand un site vient d'être piraté.
Presque jamais. Un site piraté est un site auquel on a ajouté des fichiers et des pages ; on les retire, on remet les fichiers d'origine, on referme la porte. Vos contenus, vos photos et votre référencement restent. Une refonte ne se décide pas sous la contrainte.
Le nettoyage lui-même se compte en heures, pas en semaines, une fois les accès reçus. Ce qui prend du temps, c'est Google : après la demande de réexamen, l'avertissement disparaît en général sous quelques jours. Nous surveillons le site jusqu'à ce qu'il soit levé.
Le plus souvent par une extension ou un thème resté sans mise à jour, un mot de passe faible, ou un compte oublié. Selon Patchstack, plus de neuf failles sur dix découvertes en 2025 touchaient des extensions. Le diagnostic le dit, et la faille est refermée avant la remise en ligne.
Nous le disons après le diagnostic : la plupart des piratages de sites vitrines servent à placer des pages de spam, pas à voler des données. Si des données personnelles ont pu être exposées, la loi vous impose de le déclarer à la CNIL sous soixante-douze heures, et nous vous aidons à qualifier ce qui s'est passé.
Non. Il nous faut les accès à l'hébergement et à l'administration du site, le reste ne change pas. Si votre hébergeur a suspendu le site, nous nous occupons de l'échange avec lui. Et si vous préférez, nous pouvons rapatrier le site sur nos serveurs, en France, une fois nettoyé.
Même méthode : diagnostic, sauvegarde, nettoyage, faille refermée, réexamen. Une boutique demande en plus de vérifier le paiement et les commandes, et son prix est établi après le diagnostic.
Oui, si la porte reste ouverte : un site nettoyé sans que la faille soit refermée se refait pirater, souvent en quelques jours. C'est pourquoi le nettoyage comprend la remise à niveau de WordPress, du thème et des extensions. Ensuite, c'est le rôle de la maintenance : mises à jour testées, sauvegardes, surveillance. Elle démarre sans frais d'entrée après un nettoyage.
Ne supprimez rien : ce qui a été ajouté nous dit par où le pirate est entré. Changez les mots de passe de l'hébergement et de l'administration, prévenez votre hébergeur, et gardez une copie du site tel qu'il est. Nous vous rappelons sous un jour ouvré.
Une autre question ? Écrivez-nous ou appelez le 02 52 43 10 45.
Votre site, propre, et la porte refermée.
Demander un rappelPlutôt tout de suite ? Appelez le 02 52 43 10 45, du lundi au vendredi de 9 h à 18 h. Pas d'urgence ? La maintenance évite d'en arriver là.